Viviamo in un’epoca in cui la nostra vita digitale è più interconnessa che mai. Ogni giorno accediamo a servizi bancari, caselle di posta elettronica, social network, piattaforme di e-commerce e sistemi cloud che custodiscono informazioni personali e professionali di grande valore. Tuttavia, ogni account online rappresenta anche una potenziale porta d’ingresso per malintenzionati e cybercriminali. Le password da sole, spesso deboli o riutilizzate su più siti, non sono più sufficienti a garantire un livello adeguato di protezione. È qui che entra in gioco l’autenticazione a due fattori (2FA), una tecnologia di sicurezza essenziale che aggiunge un secondo livello di verifica all’accesso ai tuoi account.
L’obiettivo di questa guida è fornire una panoramica chiara, completa e pratica sull’autenticazione a due fattori: cos’è, come si attiva, quali metodi esistono e come scegliere quello più adatto alle proprie esigenze. Troverai anche consigli per migliorare la tua esperienza utente, mantenere la sicurezza senza sacrificare la comodità e suggerimenti per risolvere eventuali problemi comuni.
Cos’è l’autenticazione a due fattori
L’autenticazione a due fattori, conosciuta anche come Two-Factor Authentication (2FA) o verifica in due passaggi, è un metodo di sicurezza che richiede due prove distinte per confermare l’identità di un utente al momento dell’accesso.
Tradizionalmente, il primo fattore è la password, cioè qualcosa che conosci. Il secondo fattore può essere invece qualcosa che hai (come un telefono o un token hardware) oppure qualcosa che sei (come un’impronta digitale o il riconoscimento facciale).
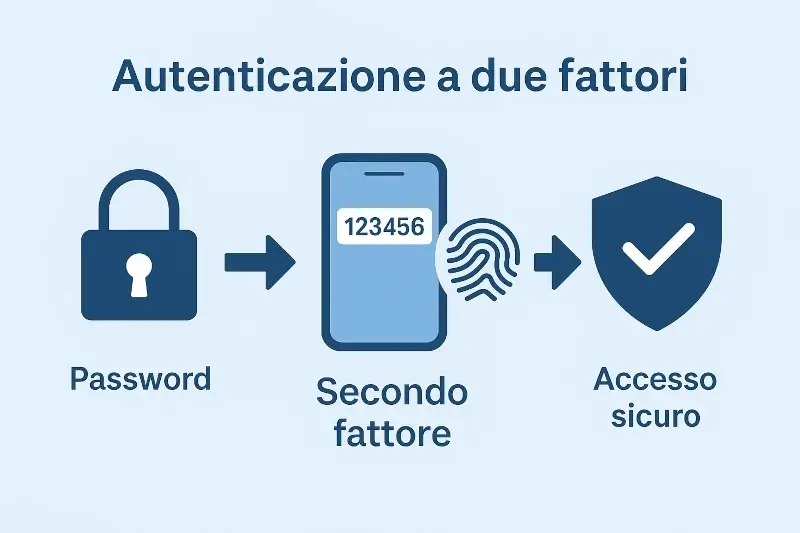
In pratica, anche se un cybercriminale riuscisse a ottenere la tua password, non potrebbe accedere al tuo account senza possedere anche il secondo fattore di autenticazione. Questo riduce in modo significativo il rischio di accessi non autorizzati.
Esempio: dopo aver inserito la password per accedere al tuo account Google, potresti ricevere una notifica sullo smartphone che ti chiede di confermare l’accesso. Solo dopo aver approvato la richiesta potrai entrare.
Perché la 2FA è così importante
Negli ultimi anni, le violazioni di dati e gli attacchi di phishing sono aumentati in modo esponenziale. Anche le password più complesse possono essere rubate, indovinate o compromesse attraverso malware e tecniche di ingegneria sociale.
Implementare la 2FA riduce drasticamente il rischio di compromissione perché aggiunge un ulteriore ostacolo tra l’attaccante e l’account. Secondo dati di Google, l’attivazione della verifica in due passaggi può bloccare oltre il 99% degli attacchi automatizzati.
La 2FA non è utile solo per gli utenti individuali, ma anche per le aziende. Le organizzazioni che la adottano riducono notevolmente la probabilità di accessi non autorizzati alle reti interne, agli account aziendali e alle informazioni sensibili dei clienti.
I tre fattori dell’autenticazione
Per capire come funziona la 2FA, è utile distinguere i tre fattori principali che possono essere utilizzati per autenticare un utente:
- Qualcosa che sai: una password, un PIN o una risposta a una domanda di sicurezza.
- Qualcosa che hai: uno smartphone, una chiave di sicurezza fisica (come YubiKey) o un token generatore di codici.
- Qualcosa che sei: una caratteristica biometrica come impronte digitali, riconoscimento facciale o scansione dell’iride.
L’autenticazione a due fattori combina due di questi elementi, rendendo l’accesso più sicuro rispetto all’uso di un solo fattore.
I principali metodi di autenticazione a due fattori
Esistono diversi sistemi per implementare la 2FA. Ognuno ha vantaggi e svantaggi in termini di sicurezza, praticità e compatibilità.
1. Codici via SMS
È il metodo più comune e semplice da usare: dopo aver inserito la password, l’utente riceve un codice numerico temporaneo tramite SMS.
Pro: facile da configurare, compatibile con qualsiasi telefono.
Contro: meno sicuro, poiché gli SMS possono essere intercettati o clonati (attacchi SIM swap).
2. App di autenticazione
Applicazioni come Google Authenticator, Microsoft Authenticator, Authy o 1Password generano codici temporanei (TOTP) validi per pochi secondi.
Pro: maggiore sicurezza rispetto agli SMS, funzionano anche offline.
Contro: se si perde lo smartphone, si rischia di perdere l’accesso senza backup.
3. Notifiche push
Molti servizi (come Google, Microsoft, Facebook o Dropbox) inviano una notifica direttamente sul dispositivo registrato. Basta un tap per approvare o negare l’accesso.
Pro: molto comodo e veloce.
Contro: richiede connessione internet e può essere vulnerabile a prompt bombing se non si è attenti.
4. Chiavi di sicurezza hardware
Dispositivi fisici compatibili con standard come FIDO2 o U2F, collegabili via USB, NFC o Bluetooth.
Pro: altissimo livello di sicurezza, difficili da clonare.
Contro: costo aggiuntivo e necessità di trasportare la chiave fisicamente.
5. Autenticazione biometrica
Si basa su dati unici dell’utente: impronte digitali, volto, voce, ecc.
Pro: veloce, intuitiva, impossibile da “dimenticare”.
Contro: non sempre disponibile su tutti i dispositivi e solleva questioni di privacy.
Come si attiva la 2FA (in generale)
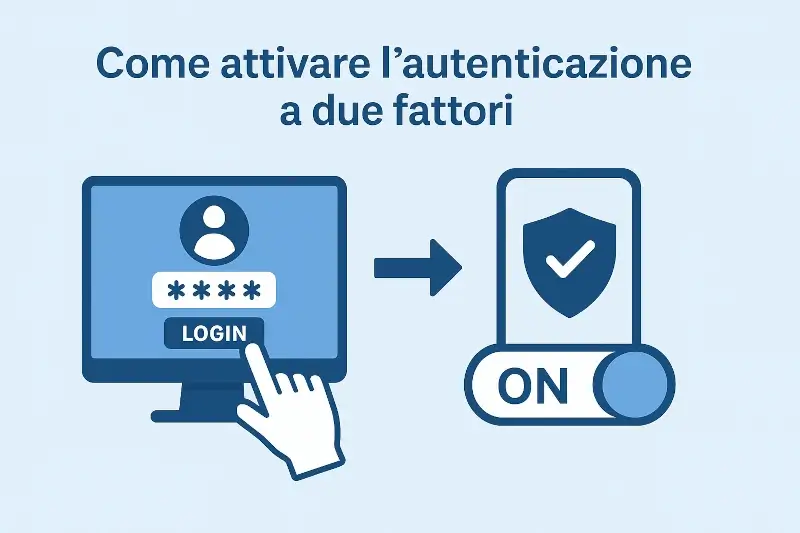
Sebbene ogni servizio abbia la sua procedura, il processo di attivazione segue di solito questi passaggi:
-
Accedi al tuo account e apri le impostazioni di sicurezza.
-
Cerca la sezione “Autenticazione a due fattori” o “Verifica in due passaggi”.
-
Scegli il metodo desiderato (SMS, app, chiave di sicurezza, ecc.).
-
Segui le istruzioni per configurarlo (ad esempio, scansionare un codice QR tramite l’app Authenticator).
In questa guida generale non includo le procedure specifiche, che verranno aggiunte successivamente per ogni servizio (Google, Facebook, Apple ID, Instagram, ecc.).
Non abbassare la guardia! Questo tutorial risolve un problema specifico, ma la tua sicurezza digitale merita una protezione completa. Ho raccolto anni di test, analisi e strumenti utili nella mia [Guida Definitiva alla Sicurezza Online di LoFaiOnline].
FAQ: domande frequenti sulla 2FA
Non sempre, ma molti servizi la rendono fortemente consigliata o obbligatoria (es. piattaforme finanziarie).
Sì, quasi tutti i metodi (SMS, app, chiavi digitali base) sono gratuiti. Solo le chiavi fisiche hanno un costo.
Sì, ma è sconsigliato: disattivare la 2FA riduce drasticamente la sicurezza del tuo account.
Meglio di niente, ma vulnerabile a clonazioni SIM. Preferisci app o chiavi hardware.
Sì, la maggior parte dei servizi consente di aggiungere più dispositivi come metodi di verifica alternativi.
Se utilizzi la 2FA tramite app Authenticator, prima di cambiare dispositivo assicurati di trasferire gli account sull’app del nuovo telefono oppure disattiva e riattiva la 2FA dopo la migrazione.
Se invece usi il numero di telefono per ricevere SMS, aggiorna tempestivamente il numero associato ai tuoi account, altrimenti potresti perdere l’accesso.
Assolutamente sì. Le app di autenticazione come Google Authenticator, Authy o Microsoft Authenticator consentono di gestire contemporaneamente più account, anche di servizi differenti (es. Google, Instagram, PayPal, Dropbox, ecc.).
Ogni account genererà un codice unico e indipendente, riconoscibile dal nome del servizio o dell’email collegata.
Solo di pochi secondi. Dopo aver digitato la password, basta inserire un codice o confermare una notifica push.
La leggera attesa è ampiamente compensata dal notevole aumento di sicurezza. Inoltre, molti servizi permettono di ricordare il dispositivo per evitare la richiesta del secondo fattore a ogni login.
Sì. Le app Authenticator basate su codici temporanei (TOTP) funzionano anche senza connessione internet o rete mobile, perché generano i codici localmente sul dispositivo.
Questo è uno dei motivi per cui le app di autenticazione sono considerate più affidabili e sicure rispetto agli SMS.
Il metodo più sicuro in assoluto è l’uso di chiavi di sicurezza hardware compatibili con gli standard FIDO2 o U2F.
Questi dispositivi fisici offrono un livello di protezione elevatissimo, poiché non trasmettono codici facilmente intercettabili e non possono essere replicati digitalmente.
Se noti errori o passaggi non più validi, puoi segnalarli tramite la pagina Contatti. Se ti va, puoi seguire LoFaiOnline anche sul canale YouTube (dove le guide diventano video guide) o sulla pagina Facebook.
Libero professionista classe 1987. Mediattivista dal 2003. Crea tutorial pratici per operazioni online, testati passo-passo e documentati con screenshot reali dal 2020. Fondatore del canale YouTube LoFaiOnline e di Archiviotruffe.it.
Trovi i contatti e maggiori informazioni sul sito aziendale ELMedia.it.